Bezbednost podataka u DPP-u: kako zaštititi digitalne pasoše proizvoda od sajber napada i falsifikata

Digitalizacija zahvata svaki deo savremenog poslovanja, ali malo koja novina menja pravila igre kao digitalni pasoš proizvoda. Kako se primena novih propisa Evropske unije o cirkularnoj ekonomiji približava, DPP prestaje da bude egzotičan koncept i postaje obavezni standard, a za izvoznike iz Srbije uslov za prodaju na tržištu EU.
Ideja je genijalna u svojoj jednostavnosti: svaki proizvod — od baterije vašeg električnog automobila do džempera koji nosite — imaće sopstveni digitalni profil. U njemu će biti cela istorija životnog ciklusa, poreklo materijala, ugljenični otisak i uputstvo za reciklažu.
Ali tu se otvara veoma ozbiljno pitanje, koje se usred oduševljenja održivim razvojem često gura u stranu: šta se dešava sa ovom ogromnom bazom podataka ako dospe u pogrešne ruke? Bezbednost podataka u digitalnim pasošima proizvoda nije samo IT problem.
To je temelj na kome se gradi poverenje potrošača, poslovnih partnera i regulatora. Ako se digitalnim pasošem može lako manipulisati, ceo koncept sledljivosti i transparentnosti pada. U ovom tekstu detaljno razmatramo zašto je DPP tako privlačna meta za sajber kriminalce i koje stvarne tehnološke i strateške korake kompanije moraju da preduzmu da bi zaštitile svoje proizvode i ugled.
Zašto je digitalni pasoš proizvoda „rudnik zlata“ za hakere
Da bismo znali kako da se branimo, prvo moramo da razumemo šta štitimo. Digitalni pasoš proizvoda nije samo etiketa sa bar-kodom. To je složen ekosistem podataka koji objedinjuje informacije mnogih učesnika u lancu snabdevanja — dobavljača sirovina, proizvođača, logističkih kompanija i trgovaca.
Ovaj digitalni zapis sadrži veoma osetljive poslovne tajne.
Na primer, tačne odnose legura u određenoj industrijskoj komponenti, spisak spoljnih dobavljača koje brend koristi ili konkretne proizvodne procese koji mu daju prednost na tržištu. Za industrijske špijune te informacije su neprocenjive.
S druge strane, za zlonamerne aktere koji žele da naškode ugledu kompanije, manipulacija podacima o uticaju na životnu sredinu može da izazove veliki skandal u javnosti.
Pored toga, DPP je često u realnom vremenu povezan sa ERP sistemima kompanije. Uspešan upad preko infrastrukture pasoša može da posluži kao „zadnja vrata“ u srce korporativne mreže.
Anatomija pretnji: od čega tačno moramo da se čuvamo?
Pretnje po digitalne pasoše mogu se svrstati u nekoliko glavnih oblasti, a svaka traži poseban pristup.
- Falsifikovanje podataka i „greenwashing“ prevare: Najočigledniji rizik za DPP je izmena podataka u samom pasošu. Zamislite proizvođača brze mode koji nezakonito menja digitalni pasoš svojih proizvoda da bi prikazao da su od 100% recikliranog pamuka, a nisu. To ne samo da dovodi krajnjeg potrošača u zabludu, već krši i evropsko pravo. Falsifikovanje mogu da iskoriste i proizvođači krijumčarene robe, koji kopiraju važeći digitalni pasoš i kače ga na lažni proizvod da bi izgledao autentično.
- Curenje podataka: Neovlašćen pristup bazama podataka u kojima se čuvaju digitalni pasoši može dovesti do curenja intelektualne svojine. Hakeri traže slabe tačke u zaštiti servera u oblaku ili u API vezama (aplikativnim programskim interfejsima) koje povezuju sisteme duž lanca snabdevanja.
- Ransomware i napadi uskraćivanjem usluge (DDoS): Šta ako hakeri šifruju podatke u pasošima i traže otkup da bi ih vratili? Ako je proizvodna linija automatizovana i traži generisanje DPP-a u realnom vremenu, takav napad može da zaustavi celu fabriku. Slično tome, DDoS napadi mogu da preopterete servere, pa digitalni pasoši postanu nedostupni carini ili krajnjim kupcima, što izaziva logistički haos i finansijske gubitke.
Tehnološki štit: kako izgraditi neprobojan digitalni pasoš
Zaštita DPP-a ne može da se oslanja na jedno rešenje. Potreban je višeslojni pristup koji spaja najnovije tehnologije kriptografije i mrežne bezbednosti. Princip „Security by Design“ mora da vodi ceo proces od prvog trenutka kada se sistemi za pasoše proizvoda osmišljavaju.
Snaga blokčejna i decentralizovanih tehnologija
Jedno od najdelotvornijih rešenja protiv falsifikovanja podataka je blokčejn ili druga tehnologija distribuirane knjige. Za razliku od tradicionalnih centralizovanih baza, u kojima jedan administrator može da izmeni zapis, blokčejn čuva podatke u decentralizovanoj mreži čvorova.
Svaki dodatak informacija u digitalni pasoš — na primer, kada sirovina stigne u fabriku ili kada proizvod prođe kontrolu kvaliteta — beleži se kao zaseban „blok“. Taj blok je kriptografski povezan sa prethodnim. Ako neko pokuša da naknadno izmeni podatke (na primer, da sakrije da je korišćena toksična hemikalija), morao bi da istovremeno izmeni ne samo taj blok, već i sve naredne blokove u celoj mreži, što je u praksi računarski neizvodljivo. To obezbeđuje „nepromenljivost“ podataka. Kada se jednom zabeleži, istorija proizvoda ne može da se prepiše.
Kriptografija i digitalni potpisi
Da bi bilo sigurno da podaci u pasošu dolaze iz legitimnog izvora, a ne od prevaranta, koriste se asimetrična kriptografija i digitalni potpisi. Svaki učesnik u lancu snabdevanja ima jedinstveni kriptografski ključ.
Kada dobavljač unese informacije u DPP, digitalno ih potpisuje svojim privatnim ključem.
Svako drugi u lancu može javnim ključem tog dobavljača da proveri potpis. Ako su podaci tokom prenosa izmenjeni makar za jedan bajt, matematička provera neće proći i sistem će prijaviti izmenu. To je digitalni ekvivalent voštanog pečata na pismu, samo milionima puta sigurniji.
Zero Trust arhitektura
Tradicionalni pristup sajber bezbednosti usmeren je na odbranu „perimetra“ — podizanje visokog zida oko mreže. Ali u svetu DPP-a, gde se podaci dele između desetina kompanija širom sveta, jasnog perimetra nema. Tu nastupa Zero Trust arhitektura.
Osnovni princip Zero Trust pristupa je „nikad ne veruj, uvek proveri“. Sistem automatski ne veruje nijednom korisniku ni uređaju, čak ni ako su već unutar korporativne mreže.
Svaki pokušaj pristupa podacima digitalnog pasoša, bilo za čitanje ili upis, traži strogu autentifikaciju i autorizaciju. Tako se smanjuje rizik od pretnji iznutra i ograničava šteta ako haker uspe da preuzme jedan nalog.
Praktični koraci za kompanije: od teorije do akcije
Uvođenje svih ovih tehnologija može da zvuči zastrašujuće za upravu, ali bezbednost je proces, a ne krajnje odredište. Da bi se zaštitile od sajber napada i falsifikata pri uvođenju digitalnog pasoša proizvoda, kompanije moraju da izgrade jasnu internu strategiju. Evo najvažnijih praktičnih koraka za svaku organizaciju:
- Detaljna kontrola pristupa po ulogama (RBAC): Ne treba svakom učesniku u lancu pristup celokupnim informacijama. Trgovac treba da vidi materijale i uputstvo za reciklažu, ali ne mora da zna tačnu cenu sirovina od primarnog dobavljača. Sisteme treba podesiti tako da prikazuju samo ono što je potrebno određenoj ulozi.
- Obavezna višefaktorska autentifikacija (MFA): Svaka prijava u sistem za upravljanje DPP-om mora biti zaštićena sa više od same lozinke. Biometrijski podaci ili hardverski tokeni drastično smanjuju rizik od neovlašćenog pristupa ukradenim pristupnim podacima.
- Redovne provere i testovi prodora: Bezbednost sistema mora stalno da se testira. Angažovanje „etičkih hakera“ (white-hat hakera) koji simuliraju napade na DPP infrastrukturu najbolji je način da se slabosti otkriju pre nego što ih iskoriste pravi kriminalci.
- Obuka zaposlenih: Najslabija karika svakog bezbednosnog sistema i dalje je čovek. Redovne obuke o prepoznavanju phishing poruka i tehnika socijalnog inženjeringa veoma su važne, jer hakeri upravo njima često dobijaju prvi pristup korporativnim mrežama.
- Strog nadzor nad dobavljačima: Vaš DPP sistem je bezbedan onoliko koliko i vaš najslabiji dobavljač. Kompanije treba da traže bezbednosne sertifikate (kao što je ISO 27001) od svih partnera koji imaju pravo upisa podataka u pasoše proizvoda.
Uloga propisa i standardizacije
Tehnologije daju alate, a propisi postavljaju pravila. Evropska unija ne propisuje samo uvođenje DPP-a; priprema i stroge okvire za to kako ti sistemi moraju da budu zaštićeni. Uredba o ekodizajnu održivih proizvoda (ESPR) postavlja visoke zahteve za interoperabilnost i bezbednost podataka.
Važno je pomenuti i preklapanje sa Opštom uredbom o zaštiti podataka o ličnosti (GDPR). Iako je DPP usmeren pre svega na proizvode, može da sadrži i podatke koji se odnose na fizička lica. Zato sistemi digitalnih pasoša moraju biti projektovani tako da obezbede punu usklađenost sa pravilima o zaštiti podataka o ličnosti, uz tehnike kao što je kriptografska pseudonimizacija.
Otvoreni standardi tu imaju veliku ulogu. Organizacije kao što je ISO i međunarodni konzorcijumi rade na univerzalnim protokolima koji ne samo da garantuju da pasoše mogu da čitaju različiti sistemi širom sveta, već i da su kriptografski standardi koji ih štite dosledni i pouzdani.
Završna razmatranja o bezbednosti podataka u DPP-u
Digitalni pasoš proizvoda iz korena menja način na koji proizvodimo, trošimo i recikliramo robu. Može da očisti tržište od falsifikata, ukloni obmanjujuće tvrdnje o održivosti i izgradi pravu cirkularnu ekonomiju. Ali taj potencijal može da se ostvari samo ako su podaci u pasošima pouzdani i zaštićeni.
Zaštita DPP-a od sajber napada i falsifikata nije jednokratno ulaganje u softver, već stalna obaveza. Kompanije koje to danas shvate i izgrade sisteme na čvrstim temeljima kriptografije, decentralizacije i stroge kontrole pristupa neće samo izbeći kazne i štetu po ugled. Zaslužiće ono najvrednije u savremenom poslovanju — trajno poverenje svojih kupaca.
Naša rešenja
DPP za različite industrije

DPP za građevinske proizvode
DPP donosi transparentnost o sastavu i održivosti građevinskih materijala i olakšava dokazivanje porekla i usklađenosti sa standardima.
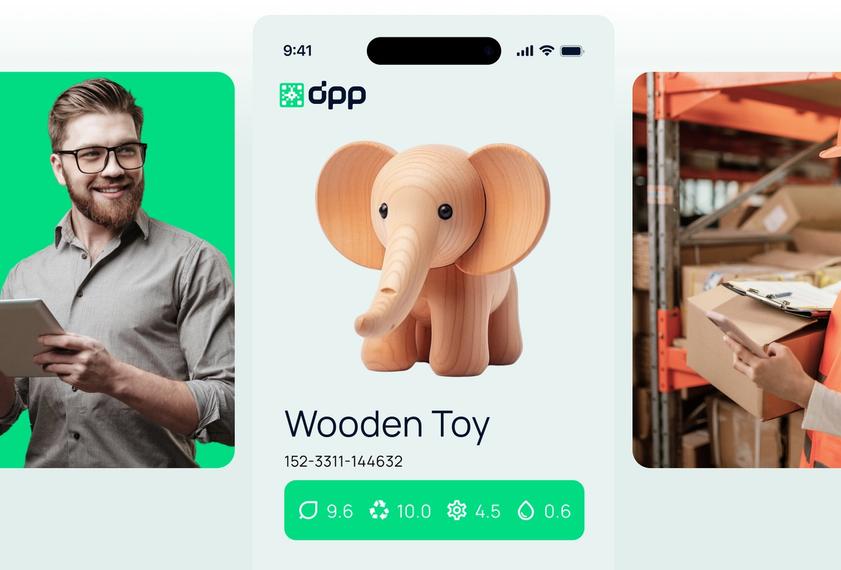
DPP za uvoznike
Uvoznik u EU obezbeđuje važeći DPP za svaki proizvod i pristup tržištu EU bez rizika od sankcija i zastoja. Izvoznik iz Srbije mu za to isporučuje podatke.

DPP za krajnje potrošače
DPP donosi transparentnost o sastavu, poreklu i reciklaži proizvoda, pa potrošači mogu da biraju odgovorno i odlučuju na osnovu činjenica.
Pitate nas:
Česta pitanja
Blokčejn čuva podatke u decentralizovanoj mreži u kojoj je svaki novi zapis kriptografski povezan sa prethodnim. Da bi naknadno izmenio informacije, napadač bi morao da istovremeno izmeni sve naredne blokove u celoj mreži — što je u praksi računarski neizvodljivo.
Zero Trust je pristup u kome sistem automatski ne veruje nijednom korisniku ni uređaju, čak ni onima koji su već u mreži. Svaki pokušaj pristupa podacima traži strogu autentifikaciju i autorizaciju. Za DPP je to naročito važno, jer se podaci dele između desetina kompanija širom sveta i ne postoji jasan zaštićen perimetar.
Svaki učesnik u lancu potpisuje podatke koje unosi jedinstvenim privatnim kriptografskim ključem. Ostali učesnici mogu javnim ključem da provere potpis — ako je tokom prenosa izmenjen makar jedan bajt, provera automatski ne prolazi i sistem prijavljuje izmenu.
Kompanije treba da uvedu detaljnu kontrolu pristupa po ulogama, obaveznu višefaktorsku autentifikaciju, redovne provere i testove prodora koje izvode etički hakeri, obuku zaposlenih za prepoznavanje phishing napada, i da od svih dobavljača sa pravom upisa podataka u pasoše traže bezbednosne sertifikate (kao što je ISO 27001).
WIARA sa celovitim DPP rešenjem
Naša rešenja
DPP za uvoznike
Uvoznik u EU obezbeđuje važeći DPP za svaki proizvod i pristup tržištu EU bez rizika od sankcija i zastoja. Izvoznik iz Srbije mu za to isporučuje podatke.
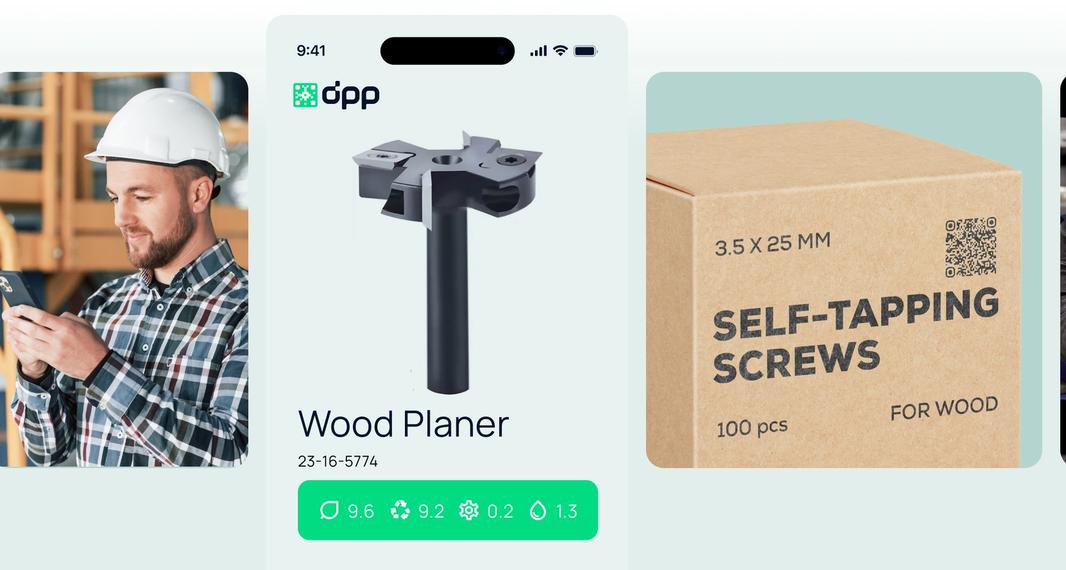
DPP za proizvođače
Proizvođači prave i održavaju DPP, dokazuju usklađenost i održivost, grade poverenje i unapređuju svoje procese.

DPP za tekstil
DPP donosi sledljivost od vlakna do reciklaže, dokazuje održivost brenda i gradi poverenje kupaca.
WIARA kao podrška vašem poslovanju
Uvedite DPP u svoj proizvodni proces brzo, jednostavno i efikasno